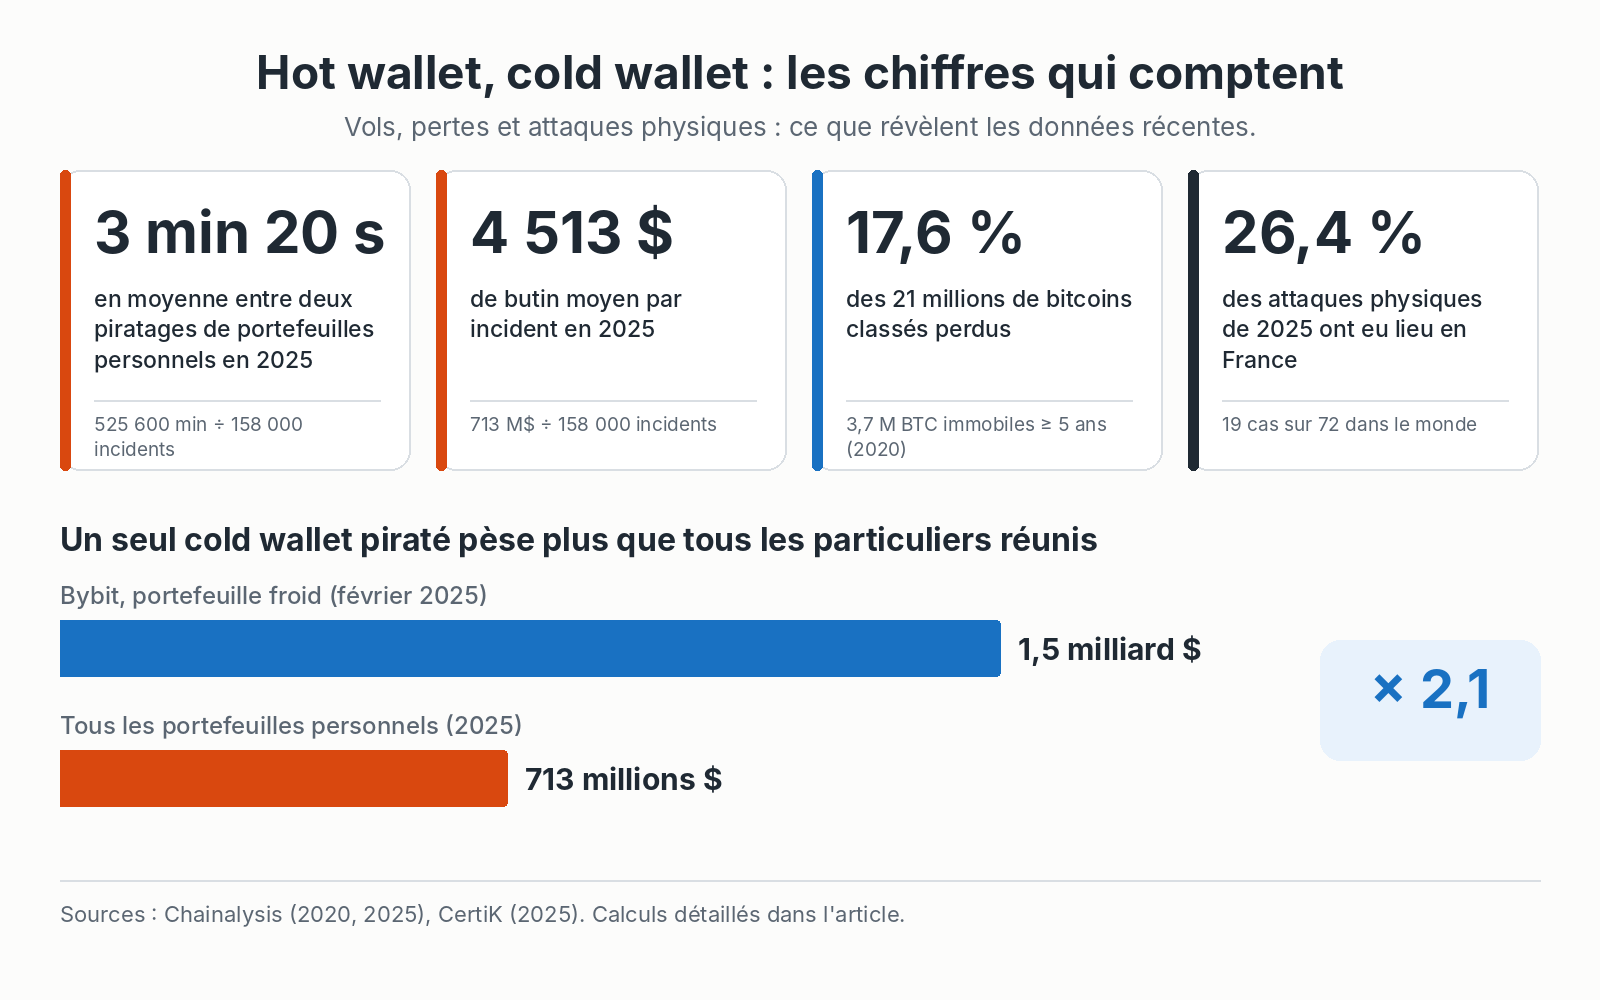
Un portefeuille crypto vidé toutes les 3 minutes 20 secondes : c’est le rythme de 2025 si l’on divise les 525 600 minutes de l’année par les 158 000 piratages de portefeuilles personnels recensés par Chainalysis, pour un butin moyen de 4 513 dollars (713 millions ÷ 158 000) (¹). Le chiffre glace. Imaginez : vous ouvrez votre application un matin, et le solde affiche zéro. Aucune banque à appeler. Une distinction pèse lourd dans ce décor : hot wallet ou cold wallet. Derrière ces deux anglicismes, une seule question. Où dort votre clé privée ? Branchée en permanence sur Internet, ou tenue à l’écart du réseau ? Voici ce qui sépare ces deux familles, leurs failles réelles et la façon intelligente de les combiner.
Ce qu’il faut retenir
📋 Sommaire
- Un hot wallet garde la clé privée sur un appareil connecté.
- Un cold wallet signe hors ligne, sans jamais exposer la clé.
- Perdez la phrase de récupération, et vos fonds deviennent irrécupérables.
- Le froid protège la clé, pas la décision de signer.
- Gardez le quotidien au chaud, l’épargne longue au froid.
Hot wallet et cold wallet, deux coffres pour une même clé
Commençons par dissiper un malentendu tenace. Vos cryptos ne logent pas dans votre portefeuille. Elles restent inscrites sur la blockchain, lisible par tous. Ce que le portefeuille garde, c’est la clé privée : un nombre secret gigantesque qui signe vos transactions. Le mécanisme repose sur la cryptographie asymétrique : une clé publique sert d’adresse, une clé privée prouve la propriété. Qui détient la clé détient les fonds. Point final.
Concrètement, la plupart des portefeuilles dérivent cette clé d’une phrase de récupération de 12 à 24 mots, tirés au hasard et rangés dans un ordre précis. Cette phrase restaure le portefeuille sur n’importe quel appareil compatible. Elle vaut donc exactement ce que valent vos avoirs.
« Pas vos clés, pas vos cryptos. » Maxime popularisée par Andreas Antonopoulos, auteur de Mastering Bitcoin.
Le hot wallet, un portefeuille branché sur le réseau
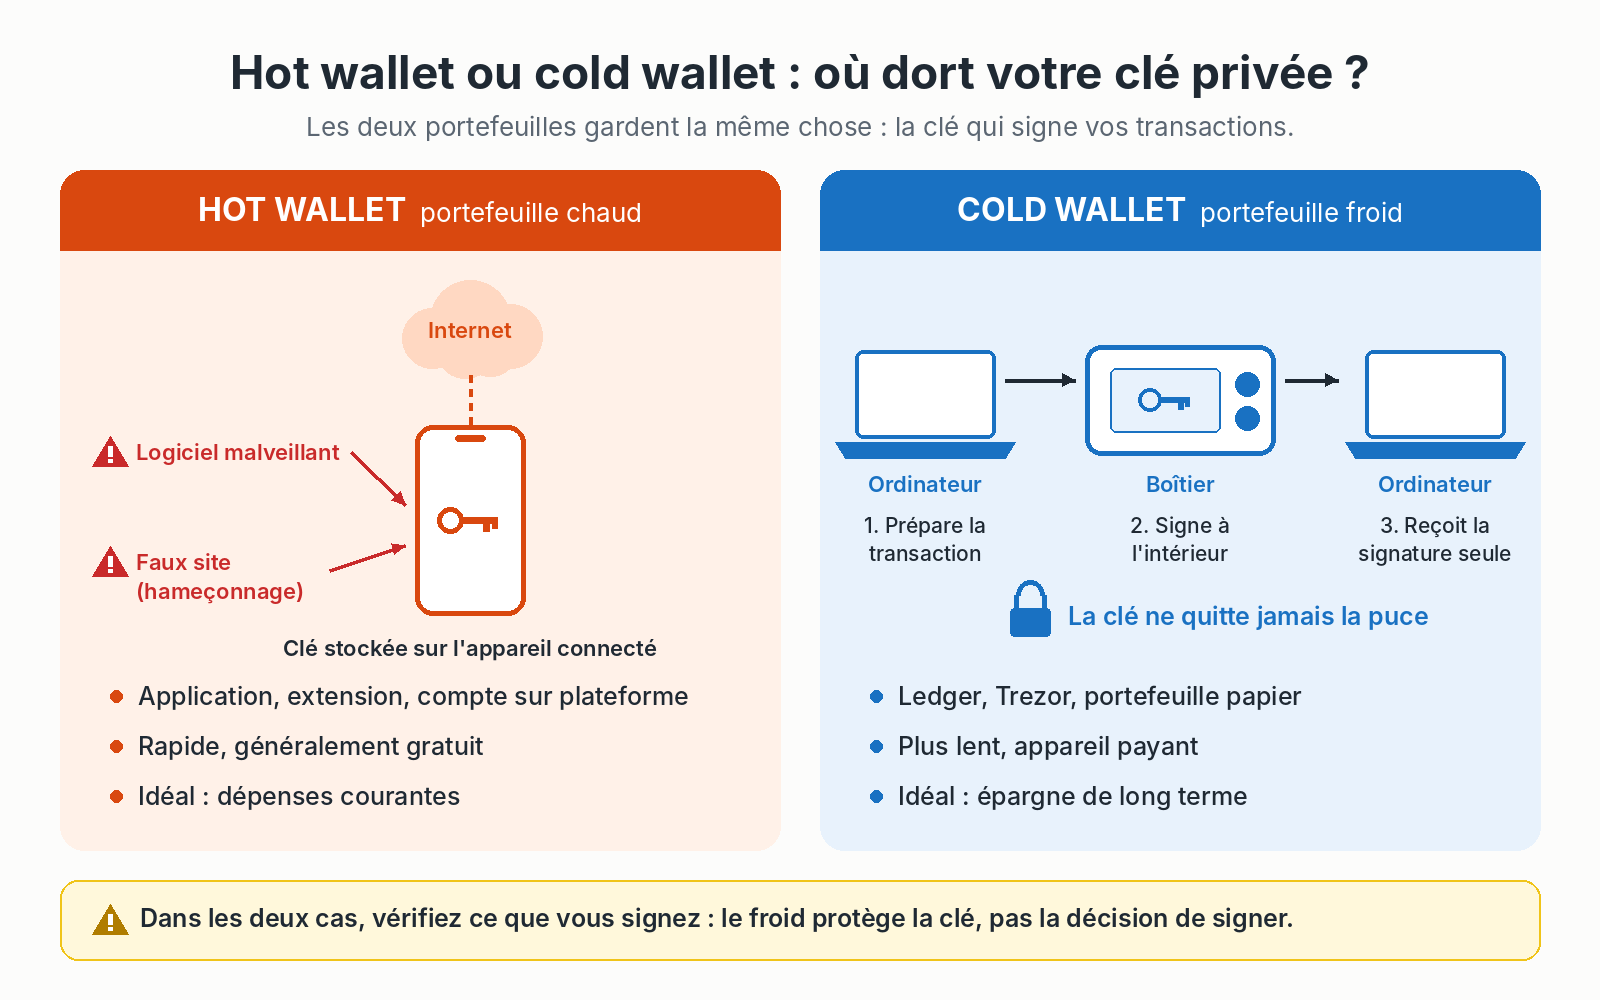
Le portefeuille « chaud » conserve sa clé sur un appareil relié à Internet. Application mobile, extension de navigateur comme MetaMask, logiciel sur ordinateur : tous entrent dans cette catégorie. Votre compte sur une plateforme d’échange aussi, avec une nuance de taille. Là, ce n’est même plus vous qui gardez la clé. La plateforme s’en charge, d’où le nom de portefeuille dépositaire, ou « custodial ».
Son atout ? La vitesse. Vous payez, échangez ou interagissez avec une application décentralisée en quelques secondes. Son talon d’Achille découle du même trait : tout logiciel malveillant installé sur l’appareil campe à deux pas de la clé. Garder ses cryptos dans un hot wallet, c’est un peu laisser la clé sur la porte. Pratique pour rentrer. Tentant pour le passant.
Le cold wallet, une clé tenue hors ligne
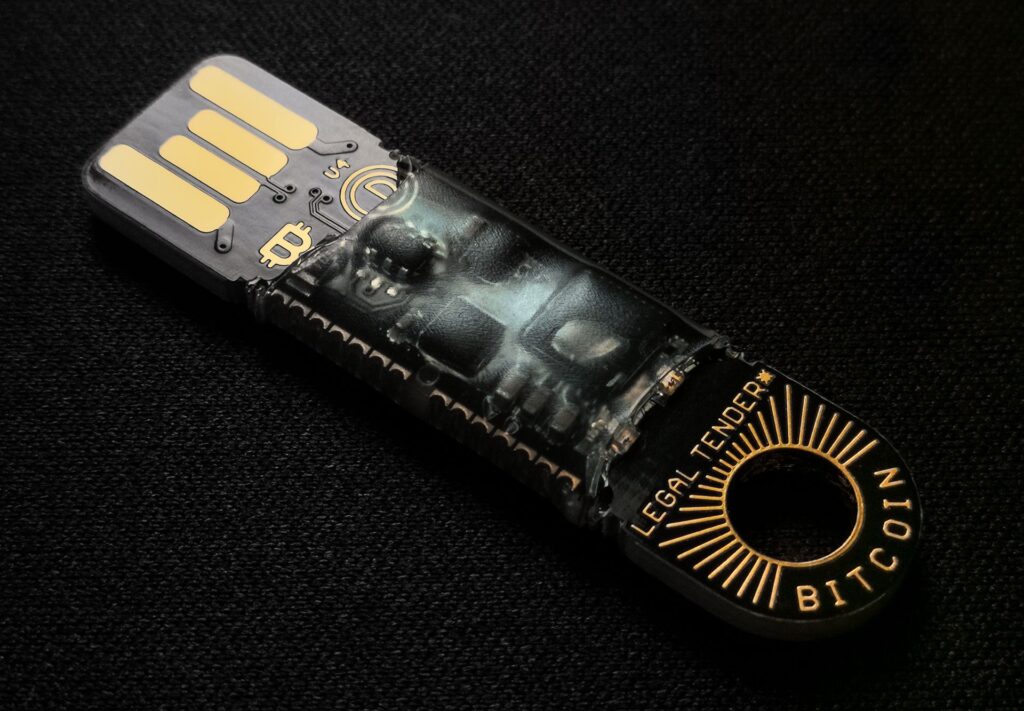
Le portefeuille « froid » génère et conserve la clé privée sur un support jamais exposé au réseau. Le cas le plus courant ? Le portefeuille matériel, un boîtier de la taille d’une clé USB, type Ledger ou Trezor. Le Trezor Model One, lancé en 2014, passe pour le pionnier du genre. Le portefeuille papier, simple impression de la phrase ou de la clé, appartient aussi à cette famille.
Mais alors, comment dépenser sans se connecter ? Grâce à une astuce élégante. L’ordinateur prépare la transaction, puis la transmet au boîtier. Celui-ci la signe en interne et ne renvoie que la signature. La clé, elle, ne quitte jamais la puce. Vous branchez l’appareil, certes. Votre secret, lui, reste dans sa forteresse.
Quelles différences entre un hot wallet et un cold wallet ?
Les deux outils ne s’affrontent pas sur tous les terrains. Ils servent des usages distincts, comme un porte-monnaie et un coffre de banque. Le tableau suivant aligne leurs écarts concrets.
| Critère | Hot wallet (chaud) | Cold wallet (froid) |
|---|---|---|
| Connexion à Internet | Permanente ou fréquente | Clé jamais exposée au réseau |
| Lieu de stockage de la clé | Téléphone, ordinateur, navigateur ou serveurs d’une plateforme | Puce d’un boîtier dédié, papier ou support hors ligne |
| Exemples | MetaMask, applications mobiles, comptes sur plateforme | Ledger, Trezor, portefeuille papier |
| Coût | Généralement gratuit | Achat d’un appareil |
| Rapidité d’usage | Immédiate | Plus lente : boîtier à brancher, validation physique |
| Menaces principales | Logiciels malveillants, faux sites, piratage de plateforme | Perte de la phrase, signature piégée, contrainte physique |
| Usage idéal | Dépenses courantes, échanges, applications décentralisées | Épargne de long terme, montants importants |
Un critère mérite qu’on s’y attarde : la surface d’attaque. Un hot wallet hérite des faiblesses de tout ce qui l’entoure, du système d’exploitation au navigateur, sans oublier chaque extension installée. Un cold wallet resserre ce périmètre autour d’un seul objet. Moins de portes, moins d’effractions.
Le froid gagne donc par K.-O. ? Pas si vite. Les chiffres racontent une histoire plus nuancée.
158 000 piratages en 2025 : ce que trahissent les chiffres
Chainalysis, référence de l’analyse blockchain, suit depuis plusieurs années les vols visant les portefeuilles personnels. La tendance saute aux yeux : les attaques se multiplient, mais chaque victime perd moins.
| Indicateur | 2022 | 2024 | 2025 |
|---|---|---|---|
| Incidents sur portefeuilles personnels | 54 000 | Non communiqué | 158 000 |
| Victimes uniques | 40 000 | Non communiqué | 80 000 au minimum |
| Part de la valeur totale volée | 7,3 % | 44 % | 20 % |
| Montant dérobé aux particuliers | Non communiqué | 1,5 milliard $ | 713 millions $ |
Regardez de plus près le rapport entre incidents et victimes. Il grimpe de 1,35 en 2022 à 1,98 en 2025 (²). Traduction : les attaquants frappent plus souvent les mêmes cibles, ou ponctionnent un même portefeuille à plusieurs reprises. Chaque victime de 2025 a perdu en moyenne 8 913 dollars. Leurs armes ? Ingénierie sociale, vidéos truquées par deepfake, logiciels malveillants activés en un clic. Sans oublier l’hameçonnage, roi incontesté du genre : faux support technique, fausse mise à jour, faux site de restauration.
Ces techniques prospèrent sur un terreau précis. Un appareil connecté, une clé à portée de logiciel, un utilisateur pressé. Le portrait-robot du hot wallet, en somme… à une exception près.
Bybit, le casse record qui a visé un coffre froid
21 février 2025. La plateforme Bybit lance un transfert de routine depuis son portefeuille froid Ethereum, protégé par plusieurs signatures, vers son portefeuille chaud. Les signataires valident. Sauf que l’interface Safe{Wallet} affichée sur leurs écrans avait été piégée, via l’ordinateur compromis d’un développeur de Safe. Résultat : plus de 401 000 ETH envolés, soit 1,5 milliard de dollars selon Chainalysis, qui attribue l’opération à des pirates nord-coréens. Ce seul vol pèse 2,1 fois le total dérobé à tous les particuliers en 2025, et 44 % des 3,4 milliards volés cette année-là (³).
Le vrai point faible des deux portefeuilles
Comparez le casse de Bybit et les vols chez les particuliers : aucune clé n’y a été cassée par le calcul. Chaque fois, les attaquants ont trompé un humain ou infecté sa machine. Le stockage à froid verrouille la clé, pas le jugement de celui qui signe. Autre constat : plus un coffre concentre de valeur, plus il justifie une attaque sur mesure. Un unique portefeuille froid a rapporté davantage que 158 000 piratages de particuliers réunis.
Le froid protège du pirate, pas de vos propres faux pas
Un cold wallet déplace le risque plus qu’il ne l’efface. Le danger numérique recule. Deux autres avancent : la perte et la contrainte physique.
Égarer sa phrase, c’est tout égarer
Sans phrase de récupération, un boîtier cassé ou volé devient une impasse définitive. Aucun service client ne réinitialise une clé privée. En 2020, Chainalysis classait comme perdus 3,7 millions de bitcoins, immobiles depuis au moins cinq ans, soit 17,6 % des 21 millions qui existeront jamais (3,7 ÷ 21) (⁴). Plus d’un bitcoin sur six, figé pour toujours. Un rappel brutal : l’ennemi le plus coriace s’appelle parfois l’oubli.
La sauvegarde qui annule tout
L’erreur classique consiste à photographier sa phrase de récupération, ou à la taper dans une note synchronisée sur le cloud. La cause ? Un réflexe hérité des mots de passe, qu’on sauvegarde partout parce qu’on peut toujours les réinitialiser. Sauf qu’ici, cette copie numérique ramène la clé sur un appareil connecté. Vous avez acheté un cold wallet… et recréé sans le savoir un hot wallet, sans même la protection du boîtier.
Quand le cambrioleur s’en prend au propriétaire
Le jargon les appelle « wrench attacks », littéralement attaques à la clé à molette. Le principe glace le sang : contraindre physiquement le détenteur à transférer ses fonds. Selon la société de sécurité CertiK, 72 cas vérifiés ont eu lieu en 2025, en hausse de 75 % sur un an. La France en totalise 19, loin devant les États-Unis et leurs 8 cas. Plus d’une attaque sur quatre dans le monde s’est donc déroulée sur le sol français (⁵). En janvier 2025, l’enlèvement de David Balland, cofondateur de Ledger, avait marqué les esprits.
Un boîtier hors ligne vous protège-t-il d’une arme ? Évidemment non. La logique se révèle implacable : plus la serrure numérique résiste, plus le malfaiteur cible la personne. Chainalysis insiste d’ailleurs sur la discrétion, qui pèse autant que la technique. N’affichez jamais vos avoirs en public.
Répartir ses cryptos entre chaud et froid, mode d’emploi
La bonne stratégie ne choisit pas un camp. Elle fait travailler les deux ensemble. Les plateformes appliquent ce principe depuis longtemps : Coinbase déclarait dès 2018 garder 98 % ou plus des avoirs de ses clients en stockage froid (⁶). Bybit alimentait de la même façon son portefeuille chaud depuis son coffre froid. Pourquoi ne pas copier ce modèle chez vous ? Rien de plus simple.
- Estimez le montant que vous échangez ou dépensez réellement sur un mois.
- Laissez cette somme sur un hot wallet, et basculez le reste vers le froid.
- Achetez votre portefeuille matériel auprès du fabricant ou d’un revendeur officiel, jamais d’occasion.
- Recopiez la phrase de récupération à la main, sur papier ou sur métal, et rangez-la loin du boîtier.
- Avant chaque signature, vérifiez l’adresse affichée sur l’écran de l’appareil, et non sur celui de l’ordinateur.
Ce dernier geste paraît anodin. Il aurait pourtant changé le cours de bien des vols. L’écran du boîtier, lui, ne ment pas aussi facilement qu’une page web.
Le test qui évite les mauvaises surprises
Avant de transférer l’essentiel de vos fonds, envoyez d’abord une petite somme test vers votre cold wallet. Réinitialisez ensuite l’appareil, puis restaurez-le avec votre phrase de récupération. Si la même adresse et le même solde réapparaissent, votre sauvegarde fonctionne. En cas d’échec, vous ne perdez que la somme test, et vous découvrez le problème avant qu’il coûte cher.
Vos questions sur les hot et cold wallets
Un cold wallet peut-il être piraté ?
Extraire la clé d’un boîtier sérieux demeure extrêmement difficile. Le danger se niche ailleurs : dans la signature d’une transaction piégée, comme chez Bybit, ou dans une phrase de récupération divulguée. Le froid réduit fortement le risque. Il ne l’annule pas.
Mon compte sur une plateforme, chaud ou froid ?
De votre point de vue, il s’agit d’un portefeuille dépositaire : la plateforme détient les clés, et répartit elle-même les fonds entre stockage chaud et froid. Vous dépendez donc de sa solidité. Avant d’ouvrir un compte, consultez les listes blanches publiées par l’AMF, qui recensent les prestataires autorisés à proposer des services sur crypto-actifs en France.
Que faire si vous perdez votre boîtier ?
Pas de panique, à une condition. Votre phrase de récupération restaure l’intégralité du portefeuille sur un nouvel appareil compatible. Sans elle, en revanche, les fonds restent hors d’atteinte. Définitivement.
Faut-il un cold wallet pour de petites sommes ?
Aucun seuil officiel n’existe. Un repère simple : dès que le montant détenu dépasse ce que vous accepteriez de perdre avec un téléphone volé, le passage au froid se justifie. Le prix du boîtier devient alors une assurance raisonnable.
Sources et statistiques
(1) Chainalysis, rapport sur les vols de cryptomonnaies publié en décembre 2025 : 158 000 incidents visant des portefeuilles personnels en 2025, pour 713 millions de dollars dérobés. Calcul : 525 600 minutes par an ÷ 158 000 incidents ≈ 3,33 minutes, soit 3 minutes 20 secondes ; 713 000 000 ÷ 158 000 ≈ 4 513 dollars par incident.
(2) Même rapport Chainalysis : 54 000 incidents pour 40 000 victimes en 2022, 158 000 incidents pour au moins 80 000 victimes en 2025. Calcul : 54 000 ÷ 40 000 = 1,35 incident par victime, puis 158 000 ÷ 80 000 ≈ 1,98. Perte moyenne par victime en 2025 : 713 000 000 ÷ 80 000 ≈ 8 913 dollars.
(3) Chainalysis chiffre le vol de Bybit à 1,5 milliard de dollars sur un total de 3,4 milliards volés en 2025 ; les analyses techniques publiées après l’attaque, dont celle de NCC Group, détaillent les 401 347 ETH sortis du portefeuille froid. Calcul : 1,5 ÷ 0,713 ≈ 2,1 fois les pertes de tous les particuliers ; 1,5 ÷ 3,4 ≈ 44 % du total annuel.
(4) Étude Chainalysis de juin 2020 : 3,7 millions de BTC immobiles depuis au moins cinq ans, classés comme perdus. Calcul : 3,7 ÷ 21 millions (plafond du protocole Bitcoin) ≈ 17,6 %, soit plus d’un bitcoin sur six.
(5) Rapport CertiK sur les attaques physiques de 2025, relayé par Decrypt : 72 cas vérifiés dans le monde, dont 19 en France et 8 aux États-Unis. Calcul : 19 ÷ 72 ≈ 26,4 %, soit plus d’une attaque sur quatre.
(6) Déclaration de Coinbase sur son blog en décembre 2018, reprise par la presse spécialisée : 98 % ou plus des avoirs clients conservés en stockage froid. Application : pour un portefeuille de 10 000 euros, ce ratio laisserait environ 200 euros en hot wallet.